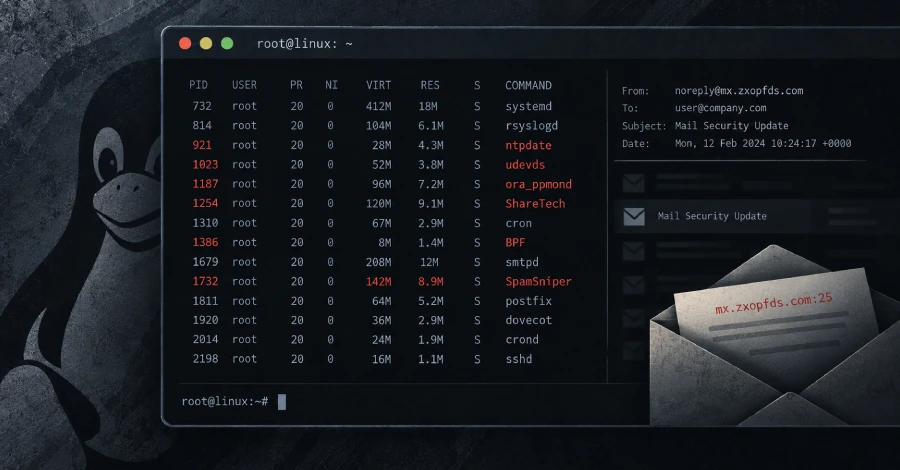
Pada akhir bulan ini, tim CSIRT pemerintah menemukan serangkaian backdoor Linux yang menargetkan perangkat telekomunikasi dan jaringan di Korea Selatan dan Taiwan. Serangan ini meniru lalu lintas layanan email dan proses yang tampak sah, sehingga sulit dideteksi oleh sistem keamanan tradisional.
Penyerang mengadopsi strategi menamai malware dengan nama komponen sistem operasi asli, seperti systemd atau sshd, sehingga proses berbahaya terlihat seperti proses sistem normal. Selain itu, mereka menyisipkan paket data ke dalam protokol SMTP, sehingga traffic terkesan sebagai email biasa. Dengan cara ini, mereka menghindari deteksi berbasis signature dan heuristik.
Dampak serangan mencakup akses tidak sah ke jaringan internal, pencurian data pelanggan, serta potensi kerusakan pada infrastruktur telekomunikasi. Perangkat yang terinfeksi dapat menjadi pintu gerbang bagi penyerang untuk menyebarkan malware lebih lanjut dan mengendalikan sistem kritis.
Rekomendasi mitigasi:
- Perbarui sistem dan aplikasi secara rutin, termasuk patch keamanan untuk kernel Linux.
- Gunakan IDS/IPS yang mampu memfilter traffic SMTP berdasarkan pola perilaku, bukan hanya signature.
- Implementasikan kontrol akses berbasis host, seperti SELinux atau AppArmor, untuk membatasi hak akses proses.
- Lakukan audit log secara berkala dan gunakan SIEM untuk mendeteksi aktivitas anomali.
- Berikan pelatihan keamanan kepada staf IT tentang teknik penamaan proses berbahaya.
Dengan langkah-langkah tersebut, organisasi dapat memperkuat pertahanan terhadap backdoor yang meniru layanan email. Pemerintah terus memantau situasi dan menyediakan panduan keamanan tambahan bagi penyedia layanan telekomunikasi di wilayah ini.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi Linux Backdoors Impersonate Email Security Tools to Evade Detection in Korea and Taiwan.