Pengantar Insiden
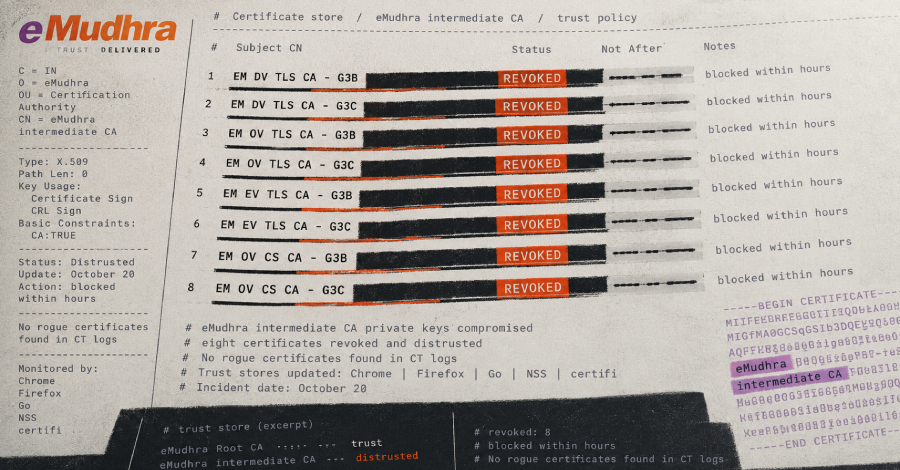
Pada 20 Oktober, Mozilla dan program Root Certificate Management Google Chrome mengumumkan bahwa delapan kunci pribadi (private keys) dari sertifikat Certificate Authority (CA) intermediate eMudhra telah terkompromi. eMudhra, penyedia sertifikat digital terbesar di India, memegang peranan penting dalam rantai kepercayaan TLS/SSL, di mana sertifikat intermediate menandatangani sertifikat server yang ditampilkan ke pengguna. Kehilangan kontrol atas kunci-kunci ini berarti pihak yang berbahaya dapat menyiarkan sertifikat palsu untuk situs manapun yang diakui oleh browser, membuka pintu bagi serangan Man‑in‑the‑Middle (MitM) dan phishing berskala luas.
Detail Teknis Ancaman
Setiap CA intermediate memiliki kunci privat yang digunakan untuk menandatangani sertifikat server. Saat kunci tersebut diretas, penyerang dapat menghasilkan sertifikat baru dengan nama domain apa pun, menandatangani dengan kunci privat yang sah, dan menggunakannya untuk menipu browser. Browser mengandalkan kepercayaan pada rantai sertifikat yang berakhir pada root CA yang sudah terverifikasi. Karena eMudhra memiliki banyak sertifikat intermediate yang berhubungan dengan root CA yang valid, serangan ini dapat memanfaatkan seluruh ekosistem sertifikat yang berhubungan dengan eMudhra, termasuk sertifikat yang digunakan oleh berbagai lembaga pemerintah, bank, dan penyedia layanan cloud.
Dampak terhadap Sistem dan Data Pengguna
Ancaman ini dapat mengakibatkan:
- Penyerangan MitM: Penyerang dapat mengintersep lalu lintas HTTPS, mendekripsi data sensitif, dan menyisipkan konten berbahaya.
- Phishing Skala Besar: Sertifikat palsu dapat digunakan untuk membuat situs web palsu yang tampak sah, menipu pengguna untuk memasukkan kredensial atau data pribadi.
- Kerusakan Reputasi: Organisasi yang menggunakan sertifikat eMudhra dapat kehilangan kepercayaan publik jika sertifikat mereka disalahgunakan.
- Gangguan Layanan: Browser dapat memblokir situs yang menggunakan sertifikat palsu, menyebabkan downtime bagi bisnis yang bergantung pada layanan web.
Rekomendasi Mitigasi dan Langkah Keamanan
Organisasi dan pengguna akhir harus segera mengambil tindakan berikut:
- Perbarui Root Certificates: Pastikan sistem operasi, browser, dan perangkat lunak lainnya menggunakan versi terbaru dari root dan intermediate CA. Mozilla dan Chrome telah merilis patch yang menandai sertifikat eMudhra sebagai tidak tepercaya.
- Audit Sertifikat: Lakukan audit menyeluruh terhadap semua sertifikat yang dikeluarkan oleh eMudhra. Hapus atau perbarui sertifikat yang tidak lagi valid atau tidak digunakan.
- Implementasi Certificate Transparency (CT): Aktifkan CT pada server web untuk memantau pembuatan sertifikat baru. CT membantu mendeteksi sertifikat palsu secara dini.
- Gunakan HSTS dan HPKP (jika masih didukung): Terapkan HTTP Strict Transport Security (HSTS) dan Public Key Pinning (HPKP) untuk memperkuat keamanan koneksi HTTPS.
- Monitoring dan Alerting: Konfigurasikan sistem monitoring untuk mendeteksi perubahan pada rantai sertifikat dan peringatan ketika sertifikat baru muncul.
- Pelatihan Keamanan: Edukasi staf TI dan pengguna akhir mengenai tanda-tanda sertifikat palsu dan praktik keamanan terbaik.
Dengan langkah-langkah proaktif ini, organisasi dapat meminimalkan risiko penyalahgunaan kunci CA yang terkompromi dan menjaga integritas serta keamanan data pengguna.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi Eight eMudhra CA Keys Compromised, Triggering Emergency Fixes Across Browsers and Software.