Pengantar Insiden
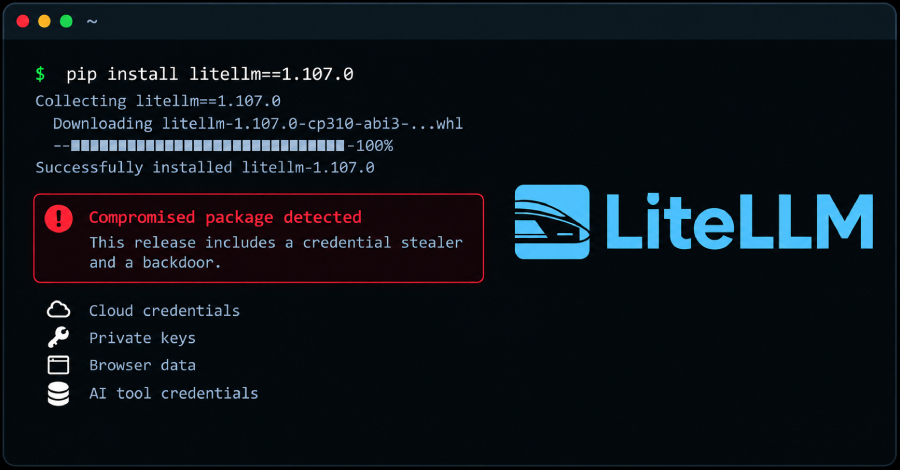
LiteLLM, paket Python populer yang digunakan untuk membangun antarmuka ke model bahasa besar, baru-baru ini menjadi target serangan rantai pasokan. Menurut laporan SafeDep, Socket, StepSecurity, dan Upwind, versi LiteLLM 1.107.0 telah dikompromikan dan didistribusikan melalui PyPI wheels serta Docker images. Setelah terdeteksi, paket tersebut telah dipindahkan ke status quarantine di Python Package Index (PyPI).
Detail Teknis Ancaman
Serangan ini melibatkan penyisipan kode berbahaya ke dalam arsip wheel (.whl) yang disebarkan melalui PyPI. Kode tersebut berfungsi sebagai credential stealer, memindai dan mencuri kredensial yang tersimpan di lingkungan pengguna, serta menanamkan backdoor yang memungkinkan penyerang mengakses sistem target melalui koneksi jarak jauh. Backdoor ini menggunakan protokol HTTP/HTTPS yang dienkripsi, sehingga sulit dideteksi oleh alat keamanan tradisional. Selain itu, paket Docker yang terinfeksi mengandung skrip init yang secara otomatis memuat modul berbahaya saat kontainer dijalankan.
Dampak Ancaman
Pengguna yang menginstal LiteLLM 1.107.0 sebelum penemuan kompromi berisiko besar. Credential stealer dapat mencuri token API, kredensial database, dan kredensial SSH, membuka pintu bagi serangan lateral dan pencurian data sensitif. Backdoor memungkinkan penyerang mengeksekusi perintah jarak jauh, memodifikasi konfigurasi, atau menanam malware tambahan. Karena paket ini banyak digunakan dalam proyek open-source dan aplikasi komersial, potensi dampak meluas ke banyak organisasi, termasuk lembaga pemerintah dan perusahaan besar.
Rekomendasi Mitigasi
1. Segera hapus atau rollback semua instalasi LiteLLM 1.107.0 dan ganti dengan versi terbaru yang telah diverifikasi atau dengan paket alternatif yang aman.
2. Verifikasi integritas paket menggunakan checksum SHA256 yang disediakan oleh PyPI atau Docker Hub sebelum menginstal ulang.
3. Gunakan dependency scanning (misalnya, pip-audit, safety, atau GitHub Dependabot) untuk mendeteksi versi berbahaya secara otomatis.
4. Aktifkan monitoring log dan audit trail untuk mendeteksi aktivitas tidak biasa, seperti pembuatan koneksi keluar yang tidak dikenal.
5. Perbarui kebijakan keamanan dengan menambahkan verifikasi paket pihak ketiga ke dalam proses CI/CD.
Langkah Keamanan Tambahan
• Terapkan hash-based integrity checks pada semua dependensi dalam file lock (requirements.txt, Pipfile.lock, atau poetry.lock).
• Gunakan Python virtual environments terisolasi untuk meminimalkan dampak jika satu paket terinfeksi.
• Lakukan runtime application self-protection (RASP) pada aplikasi yang menggunakan LiteLLM untuk mendeteksi dan memblokir eksekusi kode berbahaya.
• Edukasi tim pengembang tentang risiko supply chain dan praktik terbaik dalam manajemen dependensi.
Dengan langkah-langkah ini, organisasi dapat mengurangi risiko pencurian kredensial dan akses tidak sah, sekaligus memperkuat pertahanan terhadap serangan rantai pasokan di masa depan.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi LiteLLM Compromised in Supply Chain Attack Delivering Credential Stealer and Backdoor.