Pengantar Insiden
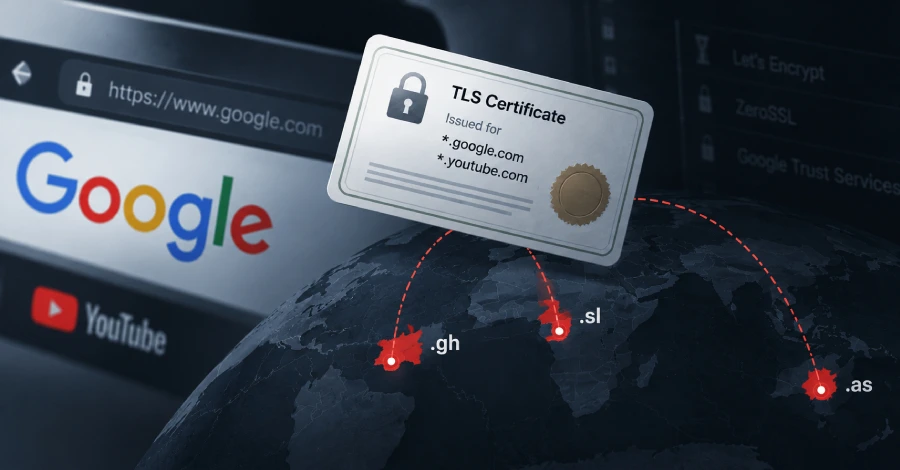
Pada 6 Oktober, Google mengumumkan bahwa sejumlah penyerang berhasil menguasai tiga registri domain tingkat atas kode negara (ccTLD) yaitu .gh (Ghana), .sl (Sierra Leone) dan .as (American Samoa). Melalui akses ini, mereka memperoleh sertifikat HTTPS yang tidak sah untuk beberapa domain Google. Meskipun sistem internal Google tidak terkompromi, serangan ini menimbulkan risiko serius bagi setiap domain yang berakhir dengan ekstensi .gh, .sl, atau .as.
Detail Teknis Ancaman
Penyerang memanfaatkan kelemahan dalam prosedur otentikasi dan manajemen sertifikat pada registri ccTLD tersebut. Dengan mengendalikan proses pembuatan sertifikat, mereka dapat menghasilkan certificate signing request (CSR) yang valid dan menandatangani sertifikat SSL/TLS untuk domain Google. Sertifikat ini kemudian dapat digunakan untuk melakukan serangan man-in-the-middle (MITM) atau phishing dengan menampilkan situs palsu yang tampak sah karena menggunakan enkripsi yang sah.
Dampak Ancaman
Serangan ini dapat memengaruhi integritas dan keamanan data pengguna, serta menurunkan kepercayaan terhadap layanan Google. Penyerang dapat menyadap data sensitif, mengubah konten situs, atau menyisipkan malware melalui koneksi yang tampak aman. Selain itu, reputasi Google sebagai penyedia layanan yang aman dapat terpengaruh, memicu audit keamanan tambahan dan potensi kerugian finansial bagi perusahaan yang bergantung pada infrastruktur Google.
Rekomendasi Mitigasi
Berikut langkah-langkah keamanan yang harus segera diambil:
- Periksa dan verifikasi semua sertifikat SSL/TLS yang diterbitkan untuk domain Google di wilayah .gh, .sl, dan .as.
- Implementasikan certificate transparency logs dan domain-based message authentication, reporting & conformance (DMARC) untuk memantau pembuatan sertifikat tidak sah.
- Aktifkan two-factor authentication (2FA) dan kebijakan akses berbasis peran (RBAC) pada semua akun administratif registri.
- Lakukan audit keamanan menyeluruh pada registri ccTLD dan lakukan patching cepat terhadap kerentanan yang ditemukan.
- Berkoordinasi dengan lembaga pengelola registri .gh, .sl, dan .as untuk memperkuat prosedur keamanan dan memulihkan kontrol penuh atas domain.
Dengan langkah-langkah tersebut, organisasi dapat mengurangi risiko serangan berulang dan memastikan keamanan data serta kepercayaan pengguna tetap terjaga.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi Attackers Hijack .gh, .sl, and .as Registries to Obtain Certificates for Google Domains.