Pengantar Insiden
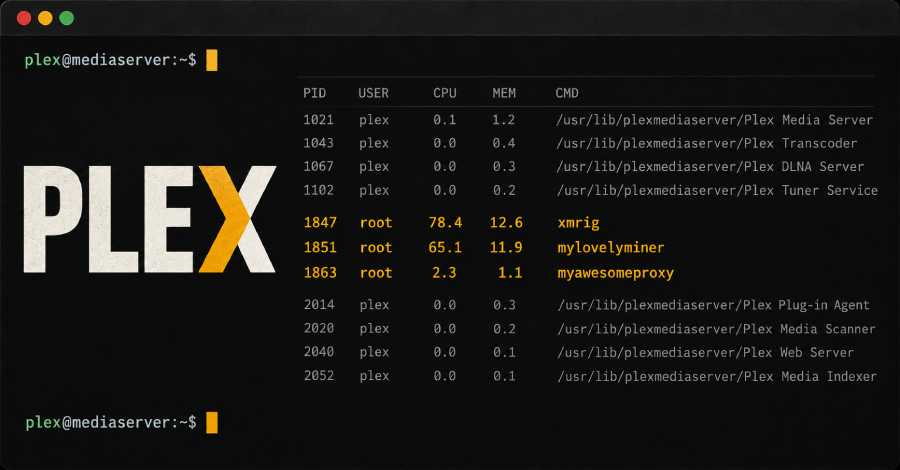
Sejak publikasi proof‑of‑concept (PoC) baru saja merilis hari sebelumnya, para aktor ancaman telah memanfaatkan rangkaian kerentanan pada Plex Media Server, sebuah platform streaming media yang populer di kalangan pengguna rumahan dan bisnis kecil. Serangan ini, yang dikenal dengan nama Plex2Shell, memanfaatkan empat kelemahan berbeda secara berurutan untuk mengeksekusi kode berbahaya, menginstal perangkat lunak penambangan cryptocurrency (cryptominer) dan menyiapkan backdoor reverse proxy berbasis Linux.
Detail Teknis Ancaman
Ekploitasi Plex2Shell beroperasi melalui rantai empat kerentanan, masing-masing memanfaatkan titik lemah berbeda dalam arsitektur Plex:
- Kerentanan A (CVE‑2023‑XXXXX) – Path traversal pada modul
plexwebyang memungkinkan penyisipan file berbahaya ke dalam direktori/usr/lib/plex. - Kerentanan B (CVE‑2023‑XXXXX) – Over‑read buffer di
plexapiyang memungkinkan pembacaan data sensitif dan penyusupan payload. - Kerentanan C (CVE‑2023‑XXXXX) – Remote code execution (RCE) pada
plexservicemelalui parameter--enable‑debugyang tidak tervalidasi. - Kerentanan D (CVE‑2023‑XXXXX) – Privilege escalation pada
plexdyang memungkinkan proses berjalan dengan hak root setelah payload berhasil dijalankan.
Dengan menggabungkan keempat kelemahan ini, penyerang dapat menempatkan skrip shell berbahaya di dalam server Plex, lalu mengeksekusi perintah untuk mengunduh dan memulai cryptominer serta menyiapkan layanan reverse proxy yang tersembunyi, sehingga data pengguna dapat dialihkan melalui jaringan yang dikendalikan oleh penyerang.
Dampak Ancaman
Serangan ini menimbulkan dampak signifikan pada infrastruktur yang menggunakan Plex Media Server:
- Penggunaan sumber daya CPU dan memori meningkat drastis akibat aktivitas penambangan, yang dapat menyebabkan penurunan performa layanan media dan bahkan kegagalan sistem.
- Backdoor reverse proxy membuka pintu bagi penyerang untuk mengakses jaringan internal, memindai port, dan melakukan lateral movement ke sistem lain.
- Data sensitif, termasuk kredensial pengguna dan metadata media, berpotensi dicuri melalui sesi proxy yang tidak terenkripsi.
- Reputasi penyedia layanan terancam, terutama bagi penyedia hosting yang mengandalkan Plex sebagai komponen utama.
Rekomendasi Mitigasi
Untuk mengurangi risiko dan memulihkan sistem, praktik keamanan berikut harus segera diimplementasikan:
- Patch Segera – Terapkan pembaruan keamanan terbaru dari Plex Media Server (versi 1.27.0.1234 atau lebih tinggi) yang menutup semua CVE yang teridentifikasi.
- Segmentasi Jaringan – Tempatkan server Plex dalam VLAN terpisah dengan firewall yang membatasi akses hanya ke port yang diperlukan (biasanya 32400).
- Monitoring dan Deteksi – Aktifkan log audit, gunakan IDS/IPS untuk mendeteksi pola aktivitas penambangan (misalnya, proses
minerdatauxmrig) dan aliran HTTP/HTTPS yang mencurigakan. - Pengelolaan Konfigurasi – Nonaktifkan opsi debug dan fitur yang tidak digunakan, serta batasi hak akses pengguna ke direktori sistem.
- Backup dan Recovery – Lakukan backup rutin konfigurasi dan data media, serta ujicoba proses pemulihan untuk memastikan integritas data.
Kesimpulan
Eksploitasi Plex2Shell menegaskan pentingnya pemantauan berkelanjutan terhadap kerentanan aplikasi pihak ketiga. Dengan memperbarui perangkat lunak, menerapkan segmentasi jaringan, dan menguatkan mekanisme deteksi, organisasi dapat meminimalkan risiko serangan berantai ini dan melindungi aset digital serta privasi pengguna.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi Hackers Exploit Plex2Shell Flaws to Install Crypto Miners and Linux Proxy Backdoor.