Pengantar Insiden
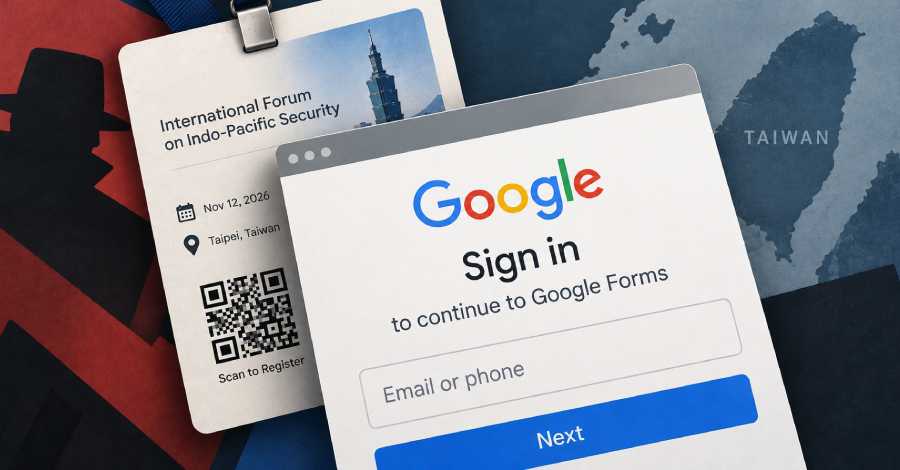
Peneliti keamanan siber baru saja mengungkapkan detail kampanye Advanced Persistent Threat (APT) yang sangat terarah, yang menargetkan individu yang berafiliasi dengan lembaga penelitian di Taiwan. Kampanye ini menggunakan undangan acara palsu yang tampak sah untuk mengarahkan korban ke kerangka kerja phishing adversary‑in‑the‑middle (AitM) yang dirancang khusus untuk mencuri kredensial akun Google serta kode autentikasi multi‑faktor (MFA).
Detail Teknis Ancaman
Serangan dimulai ketika korban menerima email undangan acara yang berisi tautan ke situs web palsu. Situs tersebut meniru tampilan halaman login Google dengan sangat akurat, termasuk logo, warna, dan layout. Ketika korban memasukkan kredensial Google mereka, data tersebut langsung dikirim ke server AitM, sementara korban tetap diarahkan ke halaman login Google asli. Setelah korban memasukkan kode MFA, kode tersebut juga ditangkap oleh AitM sebelum dikirim ke Google. Proses ini memungkinkan penyerang memperoleh akses penuh ke akun Google korban tanpa terdeteksi, karena sesi login terlihat sah bagi Google.
Kerangka kerja AitM menggunakan teknik man-in-the-browser (MiB) untuk memanipulasi sesi login secara real‑time. Selain itu, penyerang memanfaatkan kerentanan dalam protokol otentikasi OAuth 2.0 untuk mengalihkan token akses ke server mereka, sehingga dapat mengakses data sensitif seperti email, dokumen Google Drive, dan kalender.
Dampak Terhadap Sistem dan Data Pengguna
Akibatnya, akun Google korban dapat diakses secara penuh, memungkinkan penyerang untuk:
- Melihat dan menyalin email penting serta lampiran rahasia.
- Mengedit atau menghapus dokumen Google Drive yang berisi data penelitian sensitif.
- Melacak jadwal dan kolaborasi internal melalui Google Calendar.
- Melakukan lateral movement dengan menggunakan kredensial tersebut untuk mengakses sistem internal yang terhubung ke Google Workspace.
Selain itu, pencurian kode MFA membuka kemungkinan serangan “MFA fatigue” di mana penyerang dapat mengirim permintaan MFA berulang kali ke korban, meningkatkan risiko kebocoran data lebih lanjut.
Rekomendasi Mitigasi dan Langkah Keamanan Segera
Untuk melindungi organisasi dan individu yang terancam, disarankan langkah-langkah berikut:
- Aktifkan MFA berbasis aplikasi (misalnya Google Authenticator) atau token FIDO2. Hindari penggunaan SMS sebagai metode MFA.
- Gunakan fitur “Security Key” di Google Workspace. Kunci fisik ini tidak dapat dicuri melalui phishing.
- Implementasikan kontrol akses berbasis peran (RBAC) dan prinsip least privilege. Batasi hak akses pengguna yang tidak perlu.
- Aktifkan “Login Challenge” di Google Admin Console. Ini menambahkan lapisan verifikasi tambahan saat login dari perangkat baru.
- Perkuat kebijakan email filtering. Terapkan SPF, DKIM, dan DMARC untuk mencegah spoofing.
- Lakukan pelatihan keamanan siber secara berkala. Edukasikan karyawan tentang tanda-tanda phishing dan prosedur pelaporan.
- Monitor aktivitas login tidak biasa. Gunakan log audit Google Workspace untuk mendeteksi pola login yang mencurigakan.
Organisasi yang menggunakan Google Workspace harus segera meninjau pengaturan keamanan mereka, menerapkan rekomendasi di atas, dan melakukan audit internal untuk memastikan tidak ada kredensial yang bocor. Dengan langkah-langkah mitigasi yang tepat, risiko serangan AitM dapat diminimalkan secara signifikan.
Sumber Referensi: Artikel ini disadur secara otomatis dari publikasi asli. Untuk membaca selengkapnya, silakan kunjungi UAT-11985 Uses Fake Event Invites to Target Taiwan Research Affiliates With Google AitM Phishing.